
Les fabricants, les développeurs et les entreprises de toutes tailles dans l’UE disposent désormais de nouvelles lignes directrices pour l’application de la loi sur la cybersécurité . Celles-ci les aideront à se préparer aux exigences obligatoires en matière de cybersécurité et aux obligations de déclaration.
Les nouvelles orientations de la Commission expliquent comment ces règles sont appliquées en pratique. Elles précisent quels produits sont concernés par la loi, ce qui constitue un changement substantiel, comment interpréter les périodes d’aide et comment se conformer aux obligations de déclaration et aux exigences d’évaluation des risques.
Ce document répond également aux questions des entreprises, notamment des micro-entreprises et des PME. Il contient des exemples pratiques et des études de cas visant à réduire les charges administratives inutiles.
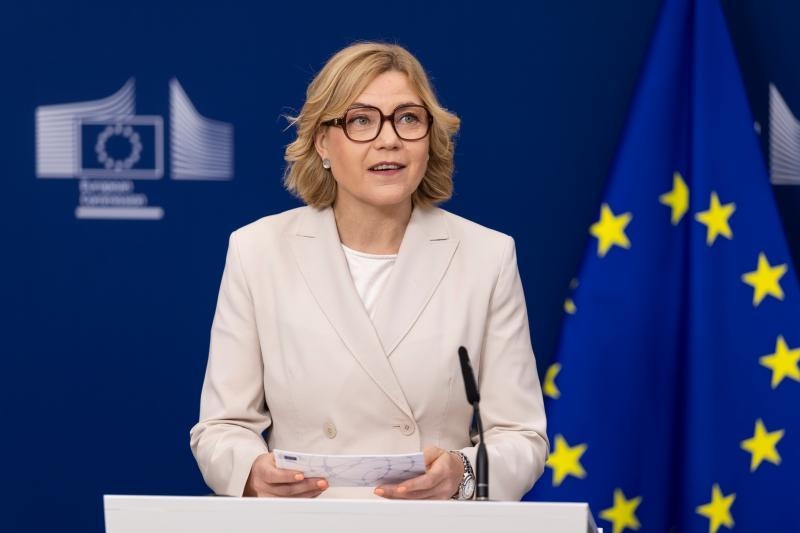
Henna Virkkunen, vice-présidente exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie ( photo ci-contre ) (auteure de la déclaration), a déclaré : « Ces lignes directrices s’inscrivent dans notre programme de simplification et aident les entreprises à respecter leurs obligations au titre de la loi sur la cyber-résilience de manière rapide et sereine. Une Europe cybersécurisée et une Europe favorable aux entreprises sont indissociables : les lignes directrices publiées aujourd’hui contribuent à protéger les produits sur notre marché contre les cybermenaces, tout en évitant des contraintes inutiles et une incertitude juridique aux entreprises. »
Les récents progrès en matière de modèles d’IA avancés dotés de capacités de cybersécurité rendent d’autant plus cruciale la mise en œuvre rapide et correcte de la loi sur la cyber-résilience.
More Read
Cette loi, en vigueur depuis décembre 2024, établit des exigences obligatoires en matière de cybersécurité pour l’ensemble du cycle de vie des produits numériques, avec des obligations de déclaration à compter du 11 septembre 2026. Avant l’échéance de décembre 2027, la directive constitue une nouvelle étape concrète dans le programme de simplification de la Commission.
EUBriefs
Des journalistes européens ainsi que d’autres provenant de pays en dehors de l’Union européenne contribuent également aux contenus publiés par EUbriefs. EUbriefs publie des articles provenant de diverses sources externes qui reflètent un large éventail de points de vue. Les opinions exprimées dans ces articles ne reflètent pas nécessairement celles d’EUbriefs. EUbriefs utilise l’intelligence artificielle comme outil pour améliorer la qualité, l’efficacité et l’accessibilité du journalisme, tout en maintenant une supervision éditoriale humaine stricte, le respect des normes éthiques et une transparence totale dans tous les contenus assistés par l’IA.